破解研发数据泄密困局:江苏东印研究院如何用“云刀片”守住核心算法?
当核心代码、算法模型成为可以被轻易带走的“软资产”,研发机构如何守住安全底线?江苏东印智慧工程技术研究院携手江苏云之遥,用一套“内网集中化+云刀片+单向网闸”的组合方案给出了满意答案。
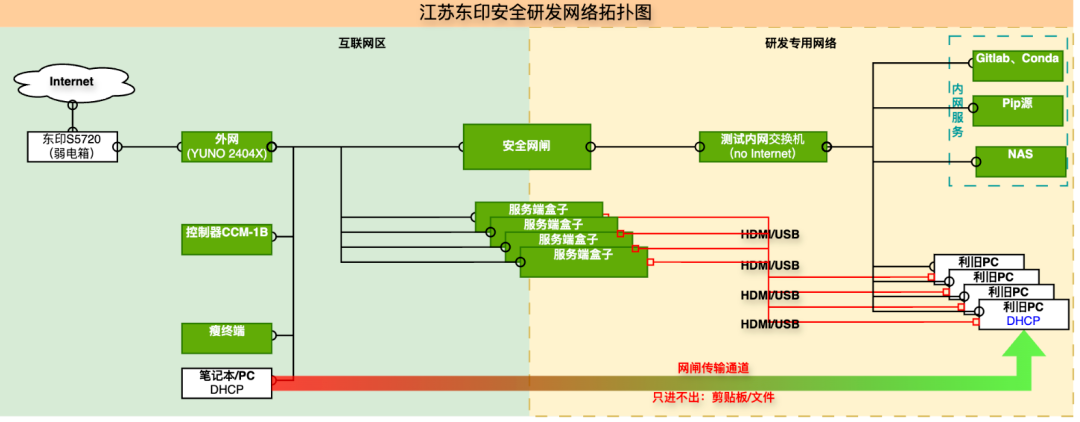
江苏东印智慧工程技术研究院成立于2018年,由东南大学教授团队与江宁高新区共同组建,是依托东南大学两大国家级科研平台的新型研发机构。研究院聚焦国家“新基建”战略,从事智慧建造与运维领域的技术研发与产业孵化,业务涵盖数字孪生、BIM、人工智能与智能装备等方向,拥有30余项知识产权,业务覆盖江苏、浙江、福建等多个省份。 01 研发安全的痛点:数据“落地”即风险 研究院管理层清晰地认识到,传统的安全防护思路已难以为继。分散的数据存储方式,使得终端成为防护体系中最薄弱的环节。无论是无心之失还是有意泄露,U盘拷贝、邮件外发、云端上传,都可能成为核心资产流失的通道。在评估市场上常见的解决方案时,他们发现:上网行为管理、DLP和传统云桌面等解决方案,或成本高昂,或管控复杂,且无法从架构层面根除“数据落地终端”的问题。 研究院的诉求非常明确:构建一套“数据不落地”的安全体系,从架构层面根除泄密风险,同时实现安全与成本的平衡。最终,由江苏云之遥提供的 “内网集中化+云刀片+单向网闸” 的组合方案,给出了标准答案。 02 破局之道:让数据永不离开数据中心 这套方案的核心逻辑并非在终端层层加锁,而是颠覆传统架构——让数据永不离开数据中心。通过三步构建,为研究院打造了一个既安全又高效的研发新范式。 第一步:数据内网集中化 将所有研发系统、代码库和算法模型统一部署在内网数据中心。员工通过客户端远程访问,所有操作均在数据中心完成,确保代码与数据永不落地到本地终端。 第二步:云刀片利旧PC 在不进行大规模硬件投入的前提下,如何让员工顺畅接入这套新架构?方案的巧妙之处在于“利旧”。研究院将原有的全部PC改造为访问内网的“软终端”。所有计算与存储压力集中在数据中心,既大幅降低了改造成本,又让员工无使用差异感,保障了研发效率。 第三步:单向网闸安全隔离 为了满足必要的成果外发需求,同时彻底封堵泄密通道,引入了单向网闸技术。构建了一个 “内网到外网单向可控输出、外网到内网完全隔离” 的安全格局。允许必要的文件单向导出,但彻底封堵了数据从外网回流或私自导出的通道。 03 实际应用收益:安全与效率的“双赢” 这套解决方案,为江苏东印研究院带来了多重收益: 研发体验无损:云刀片方案提供的近乎本地PC的操作体验,让工程师无需改变工作习惯,确保了复杂模型训练、大型软件编译等场景下的流畅度。 成本与运维双优:通过利旧原有PC,研究院节省了终端更换费用。同时,IT运维模式从“分散维护”转变为“集中管控”,软件可一键推送、系统可一键重置,版本一致性问题迎刃而解,运维效率大幅提升。 真正的数据安全,不是给终端层层加锁,而是让数据根本没有机会离开数据中心。江苏东印智慧工程技术研究院通过与江苏云之遥的合作,成功构建了“数据不动、安全无忧、效率不减”的理想模式,为其在智慧建造领域的持续创新,筑牢了坚实的安全底座。这不仅是IT架构的一次升级,更是研发机构核心资产管理理念的一次成功进化。