最近碰到一个项目,用户对云桌面这一套安全架构比较熟悉,上来就一通输出,详细的介绍了自行设计的即经济又实惠的架构,整体设计还是以安全为主。
第一维度选择发布池桌面,可以批量更新桌面版本不说,最主要的是系统重启还原,可以有效的防护系统被病毒感染。
第二维度用户也考虑到了用户的配置文件和数据需要保留,计划做配置文件漫游和文件夹重定向到文件服务器,由于杀毒软件的数量有限,所以计划对文件服务器安装杀毒软件集中对用户对数据做病毒查杀。用户自行验证了Fslogix的使用体验,计划通过Fslogix方案来管理配置文件。
第三个维度是在客户端和云桌面之间设置只能上传不能下载的安全策略,保障数据安全。
对于这三个维度我们做了进一步探讨,第一个维度选择使用池桌面,系统重启防病毒的做法我是赞同的,但是第二个维度就有一些问题,首先集中病毒查杀节省杀毒软件许可的设计没有问题,但是对于Fslogix保存的文件查杀就有问题了,杀毒软件会扫描vhd或者vhdx磁盘文件,并不会扫描存储在磁盘里面的用户数据文件,因为文件服务器上vhd或者vhdx中的病毒样本并没有启动或被执行,所以实质上杀毒软件并没有对文件服务器上用户的数据进行集中查杀。这一维度建议使用云管平台自带的配置文件漫游来管理用户配置文件,配置文件漫游的文件是可以被扫描及查杀的。
除此以外文件服务器上病毒的查杀只能在事后的设计,在沟通过程中让用户也有了一些疑虑,所以也直接拉入了第三个维度的问题点,既然数据可以上传,那么上传的大量文件是否含有病毒就需要打一个问号,而上传的数据或者桌面中使用的数据最后只交给文件服务器集中病毒查杀是不是一件保险的事情?是否有一种方式,既可以允许用户上传文件,又可以在用户上传文件之前就进行查杀,同时还可以节省杀毒软件的许可?如果希望整体的安全防护,从根本上来进行防护是架构设计的核心。
维持使用池桌面的方案不变,保证云桌面可以重启还原。
发布的云桌面使用独立的可控网段,禁止文件共享等可以传输文件的端口,不能连接互联网,资料查询使用安全浏览器方案。
所有用户客户端和云桌面交互完全切断,彻底杜绝病毒传输。
用户配置文件管理使用云管平台提供的配置文件漫游策略。
文件服务器继续做病毒查杀,但是同时加上数据备份。
给出一台固定的终端作为跳板机,通过网络限定固定IP地址并绑定MAC,在此终端部署杀毒软件,用户可以在此终端上传数据,并且只能在此终端登录自己的桌面上传下载数据。此终端有专人管理,且需要领导审批的流程才可以使用此终端登录自己的云桌面进行数据拷贝。
在此特分享一下云桌面跳板设计的部署方式,具体步骤如下:
一.限制客户端剪贴板
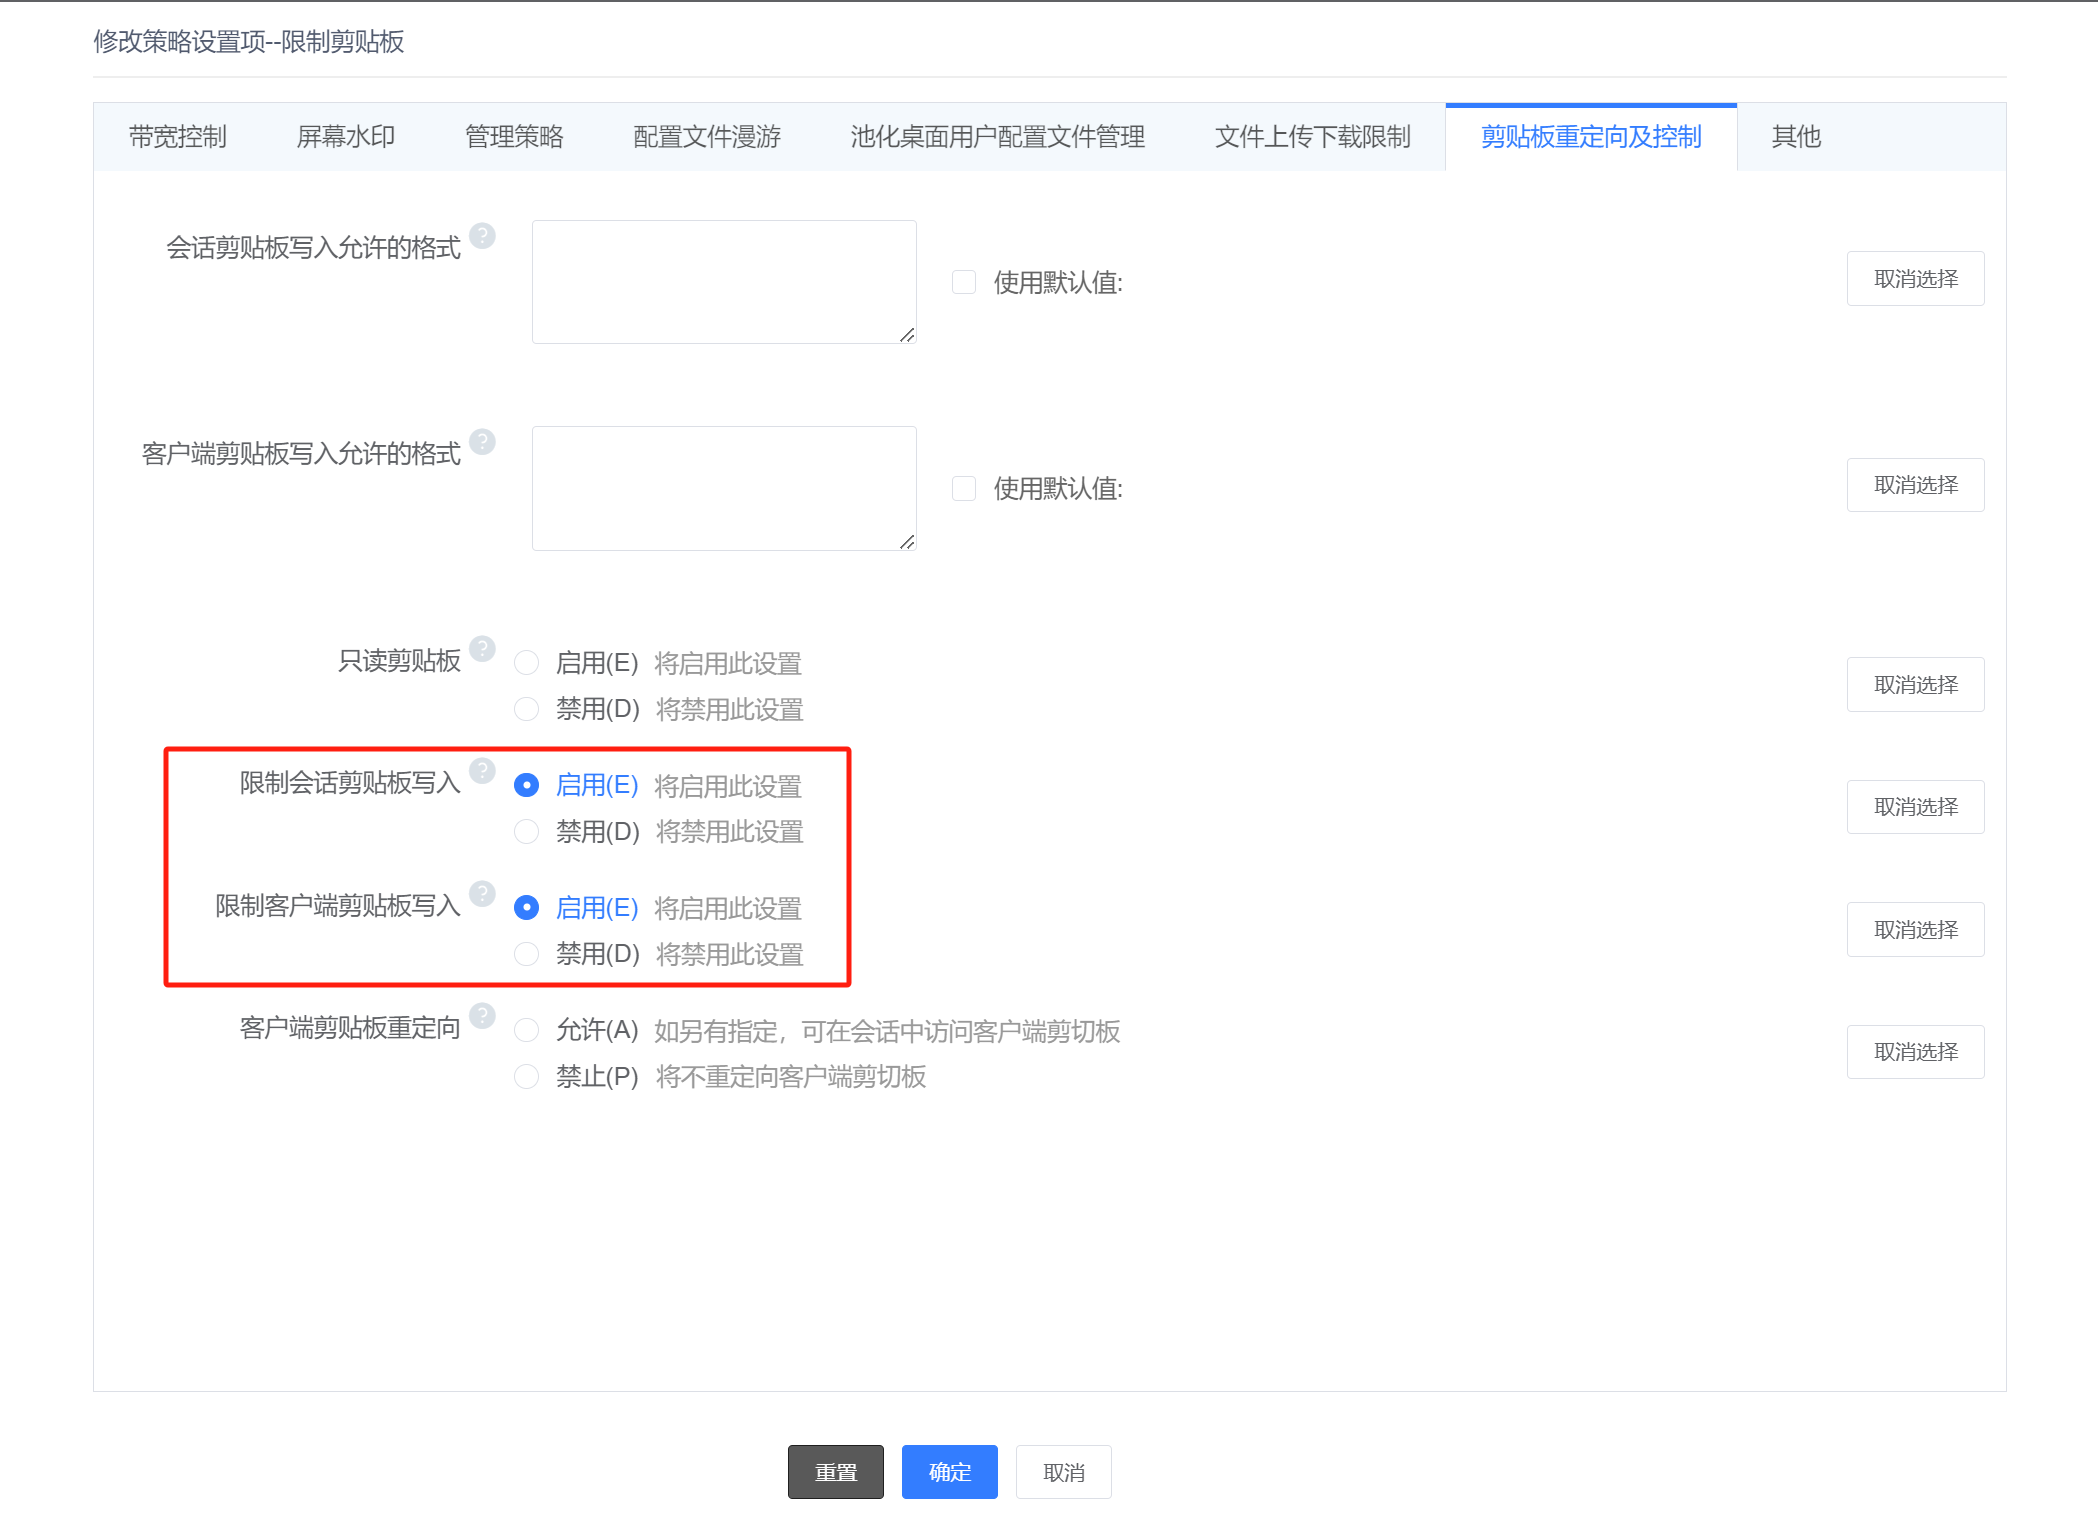
1、登录云管平台,创建并启用一条名为“限制剪贴板”的策略,配置策略项,选择启用“限制会话剪贴板写入”以及“限制客户端剪贴板写入”策略
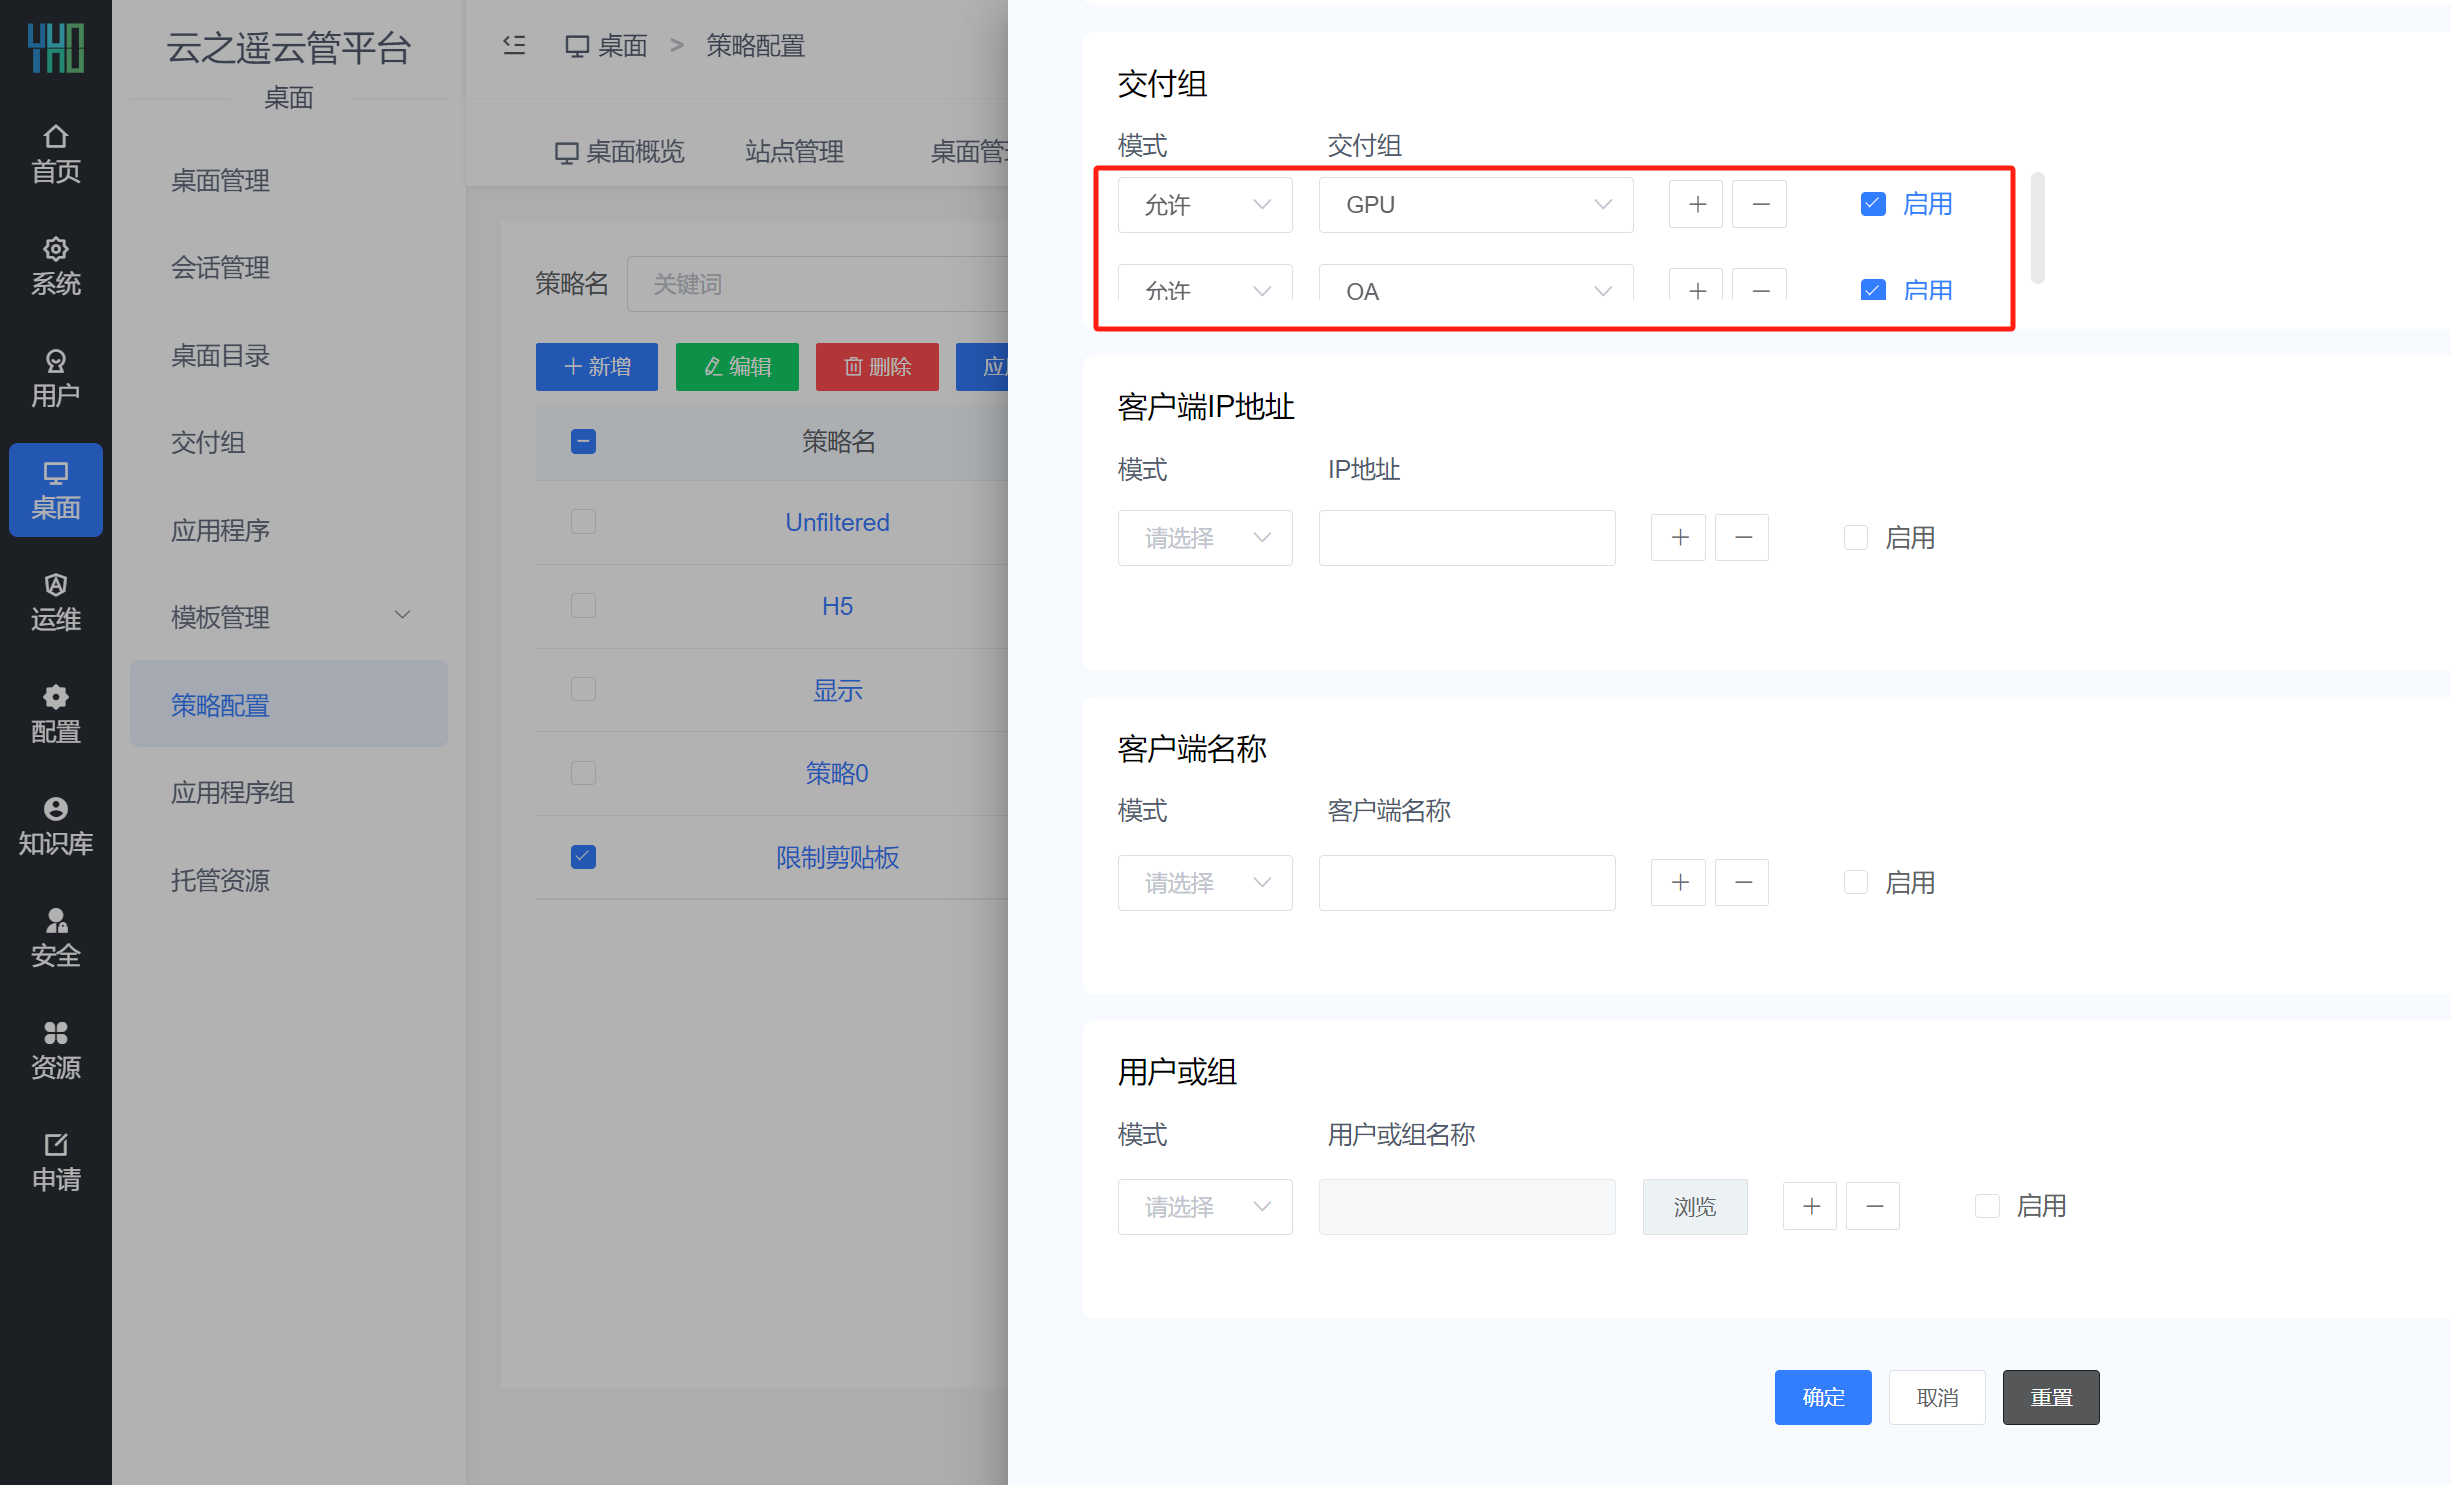
2、选择应用对象,配置允许应用此条策略的交付组
3、在客户端IP地址中,填写拒绝应用此条策略的客户端IP
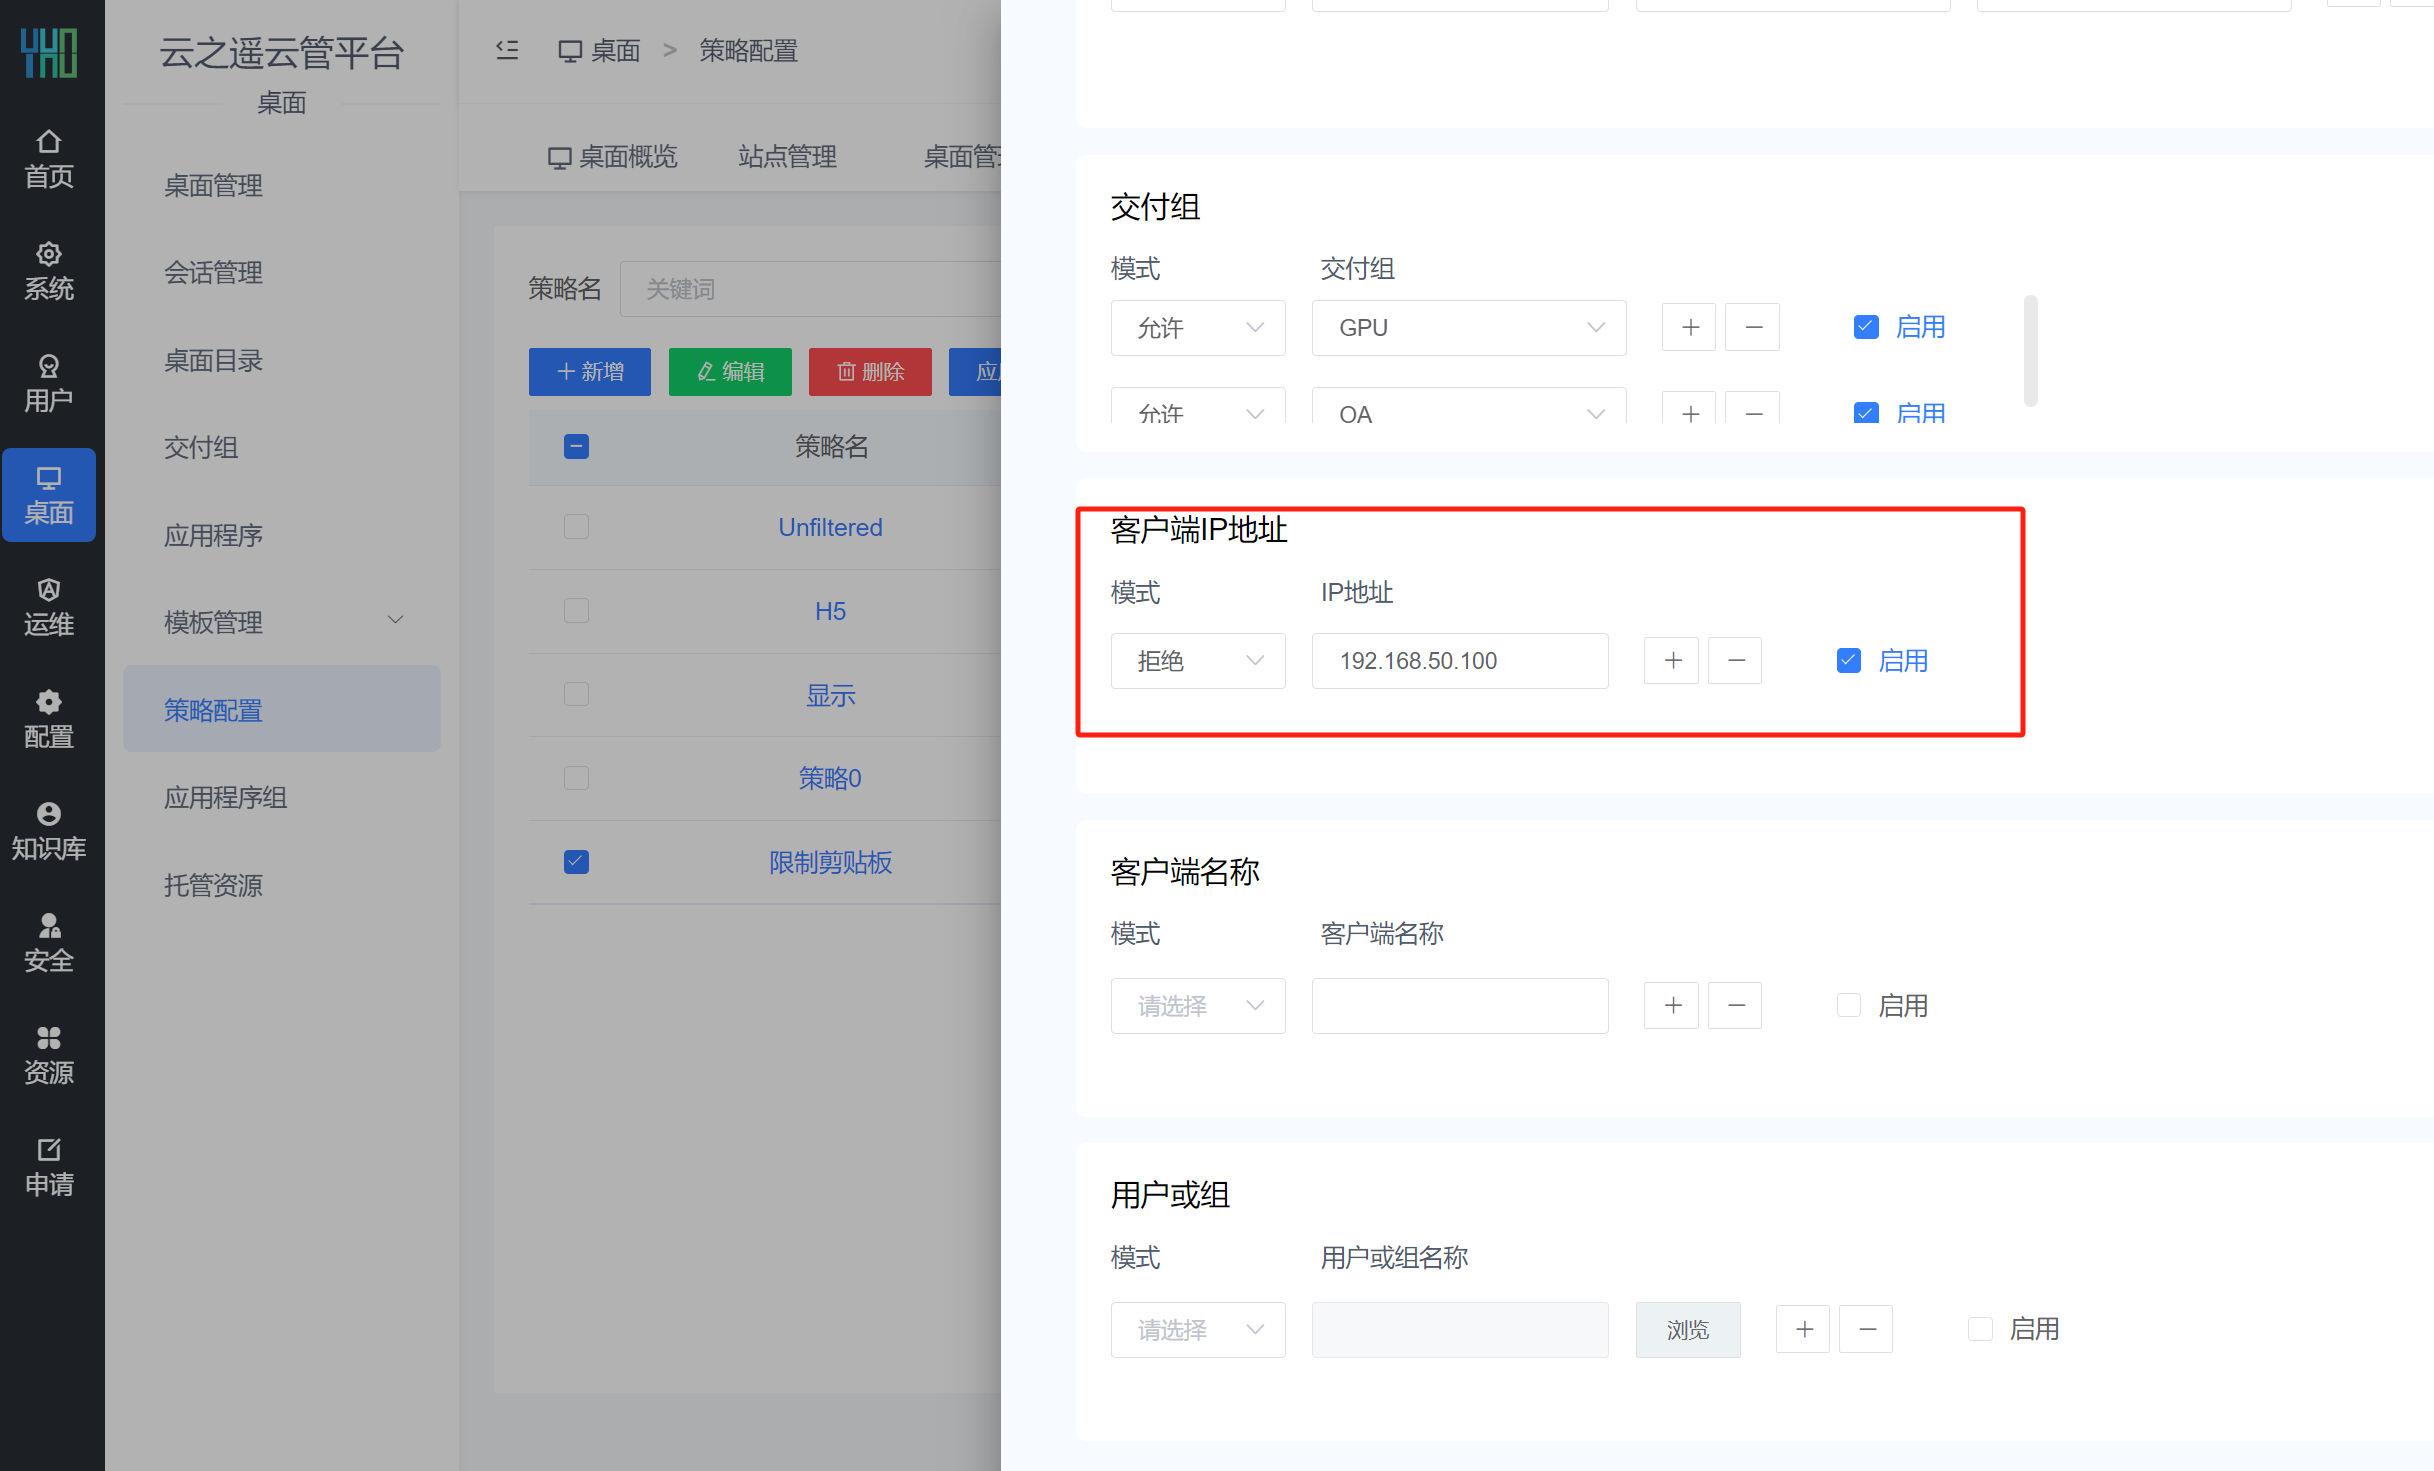
如此配置后,除指定IP地址的客户端以外,其他客户端登录云桌面均无法使用剪贴板和本地客户端进行交互。
二.限制客户端驱动器
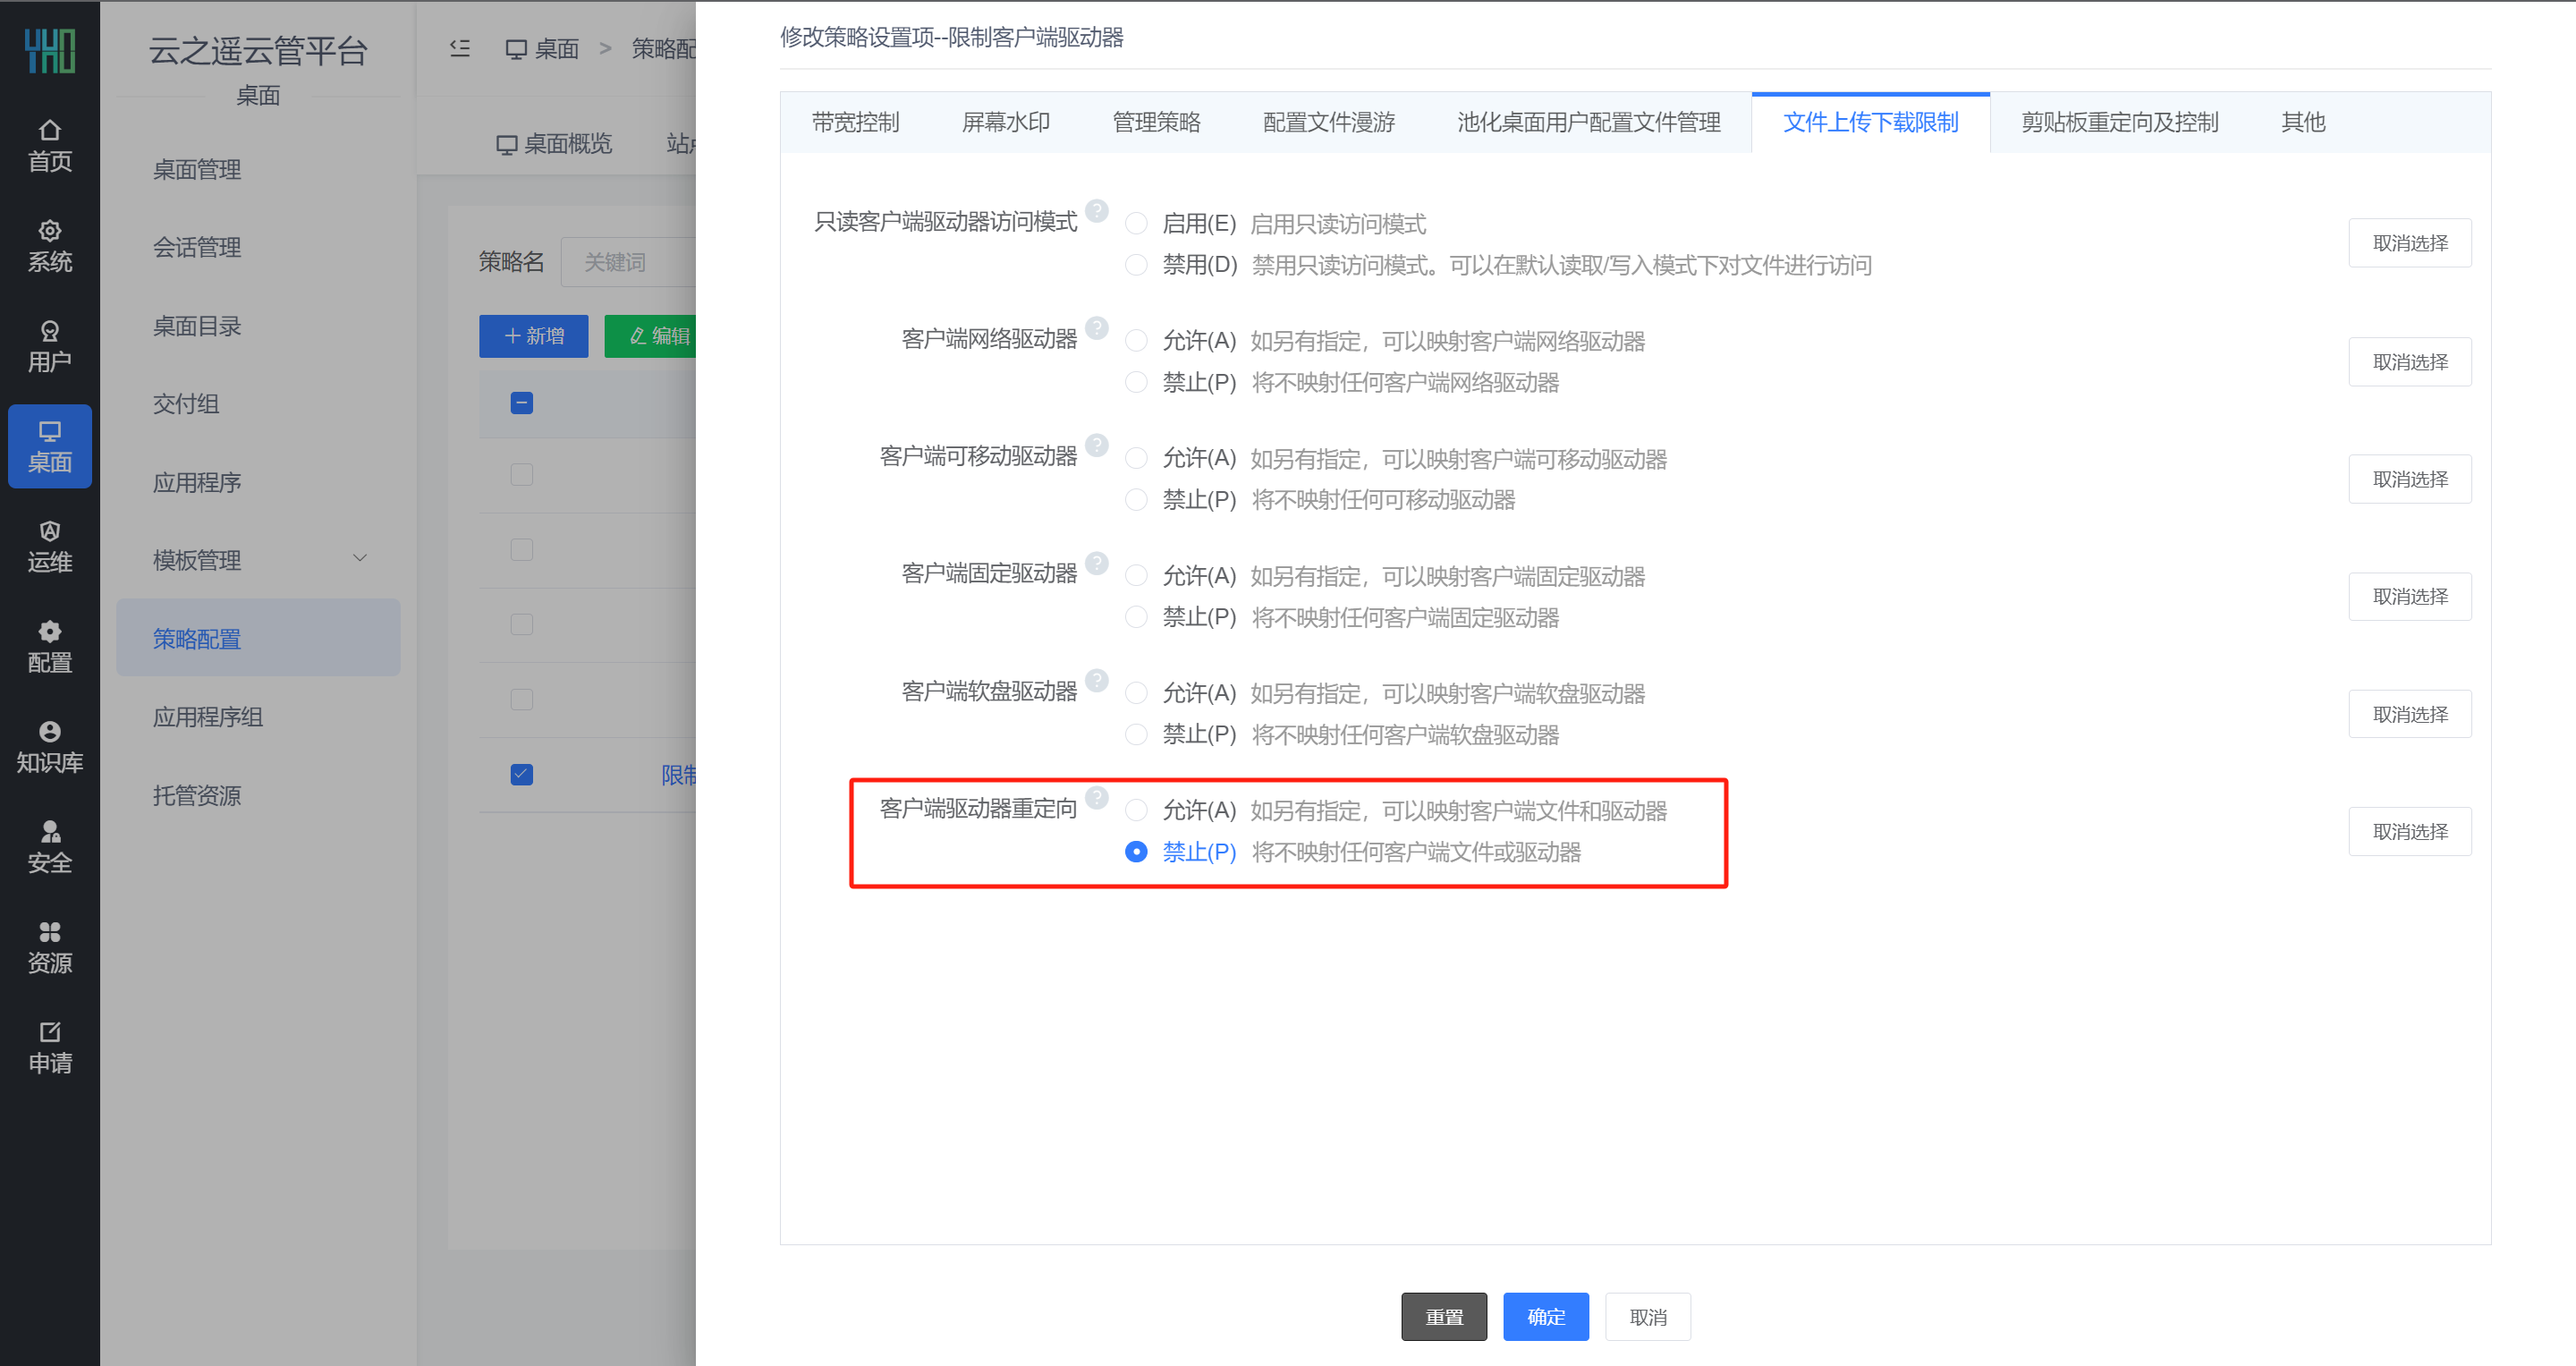
1、登录云管平台,创建并启用一条名为“限制客户端驱动器”的策略,配置策略项,选择禁止“客户端驱动器重定向”策略
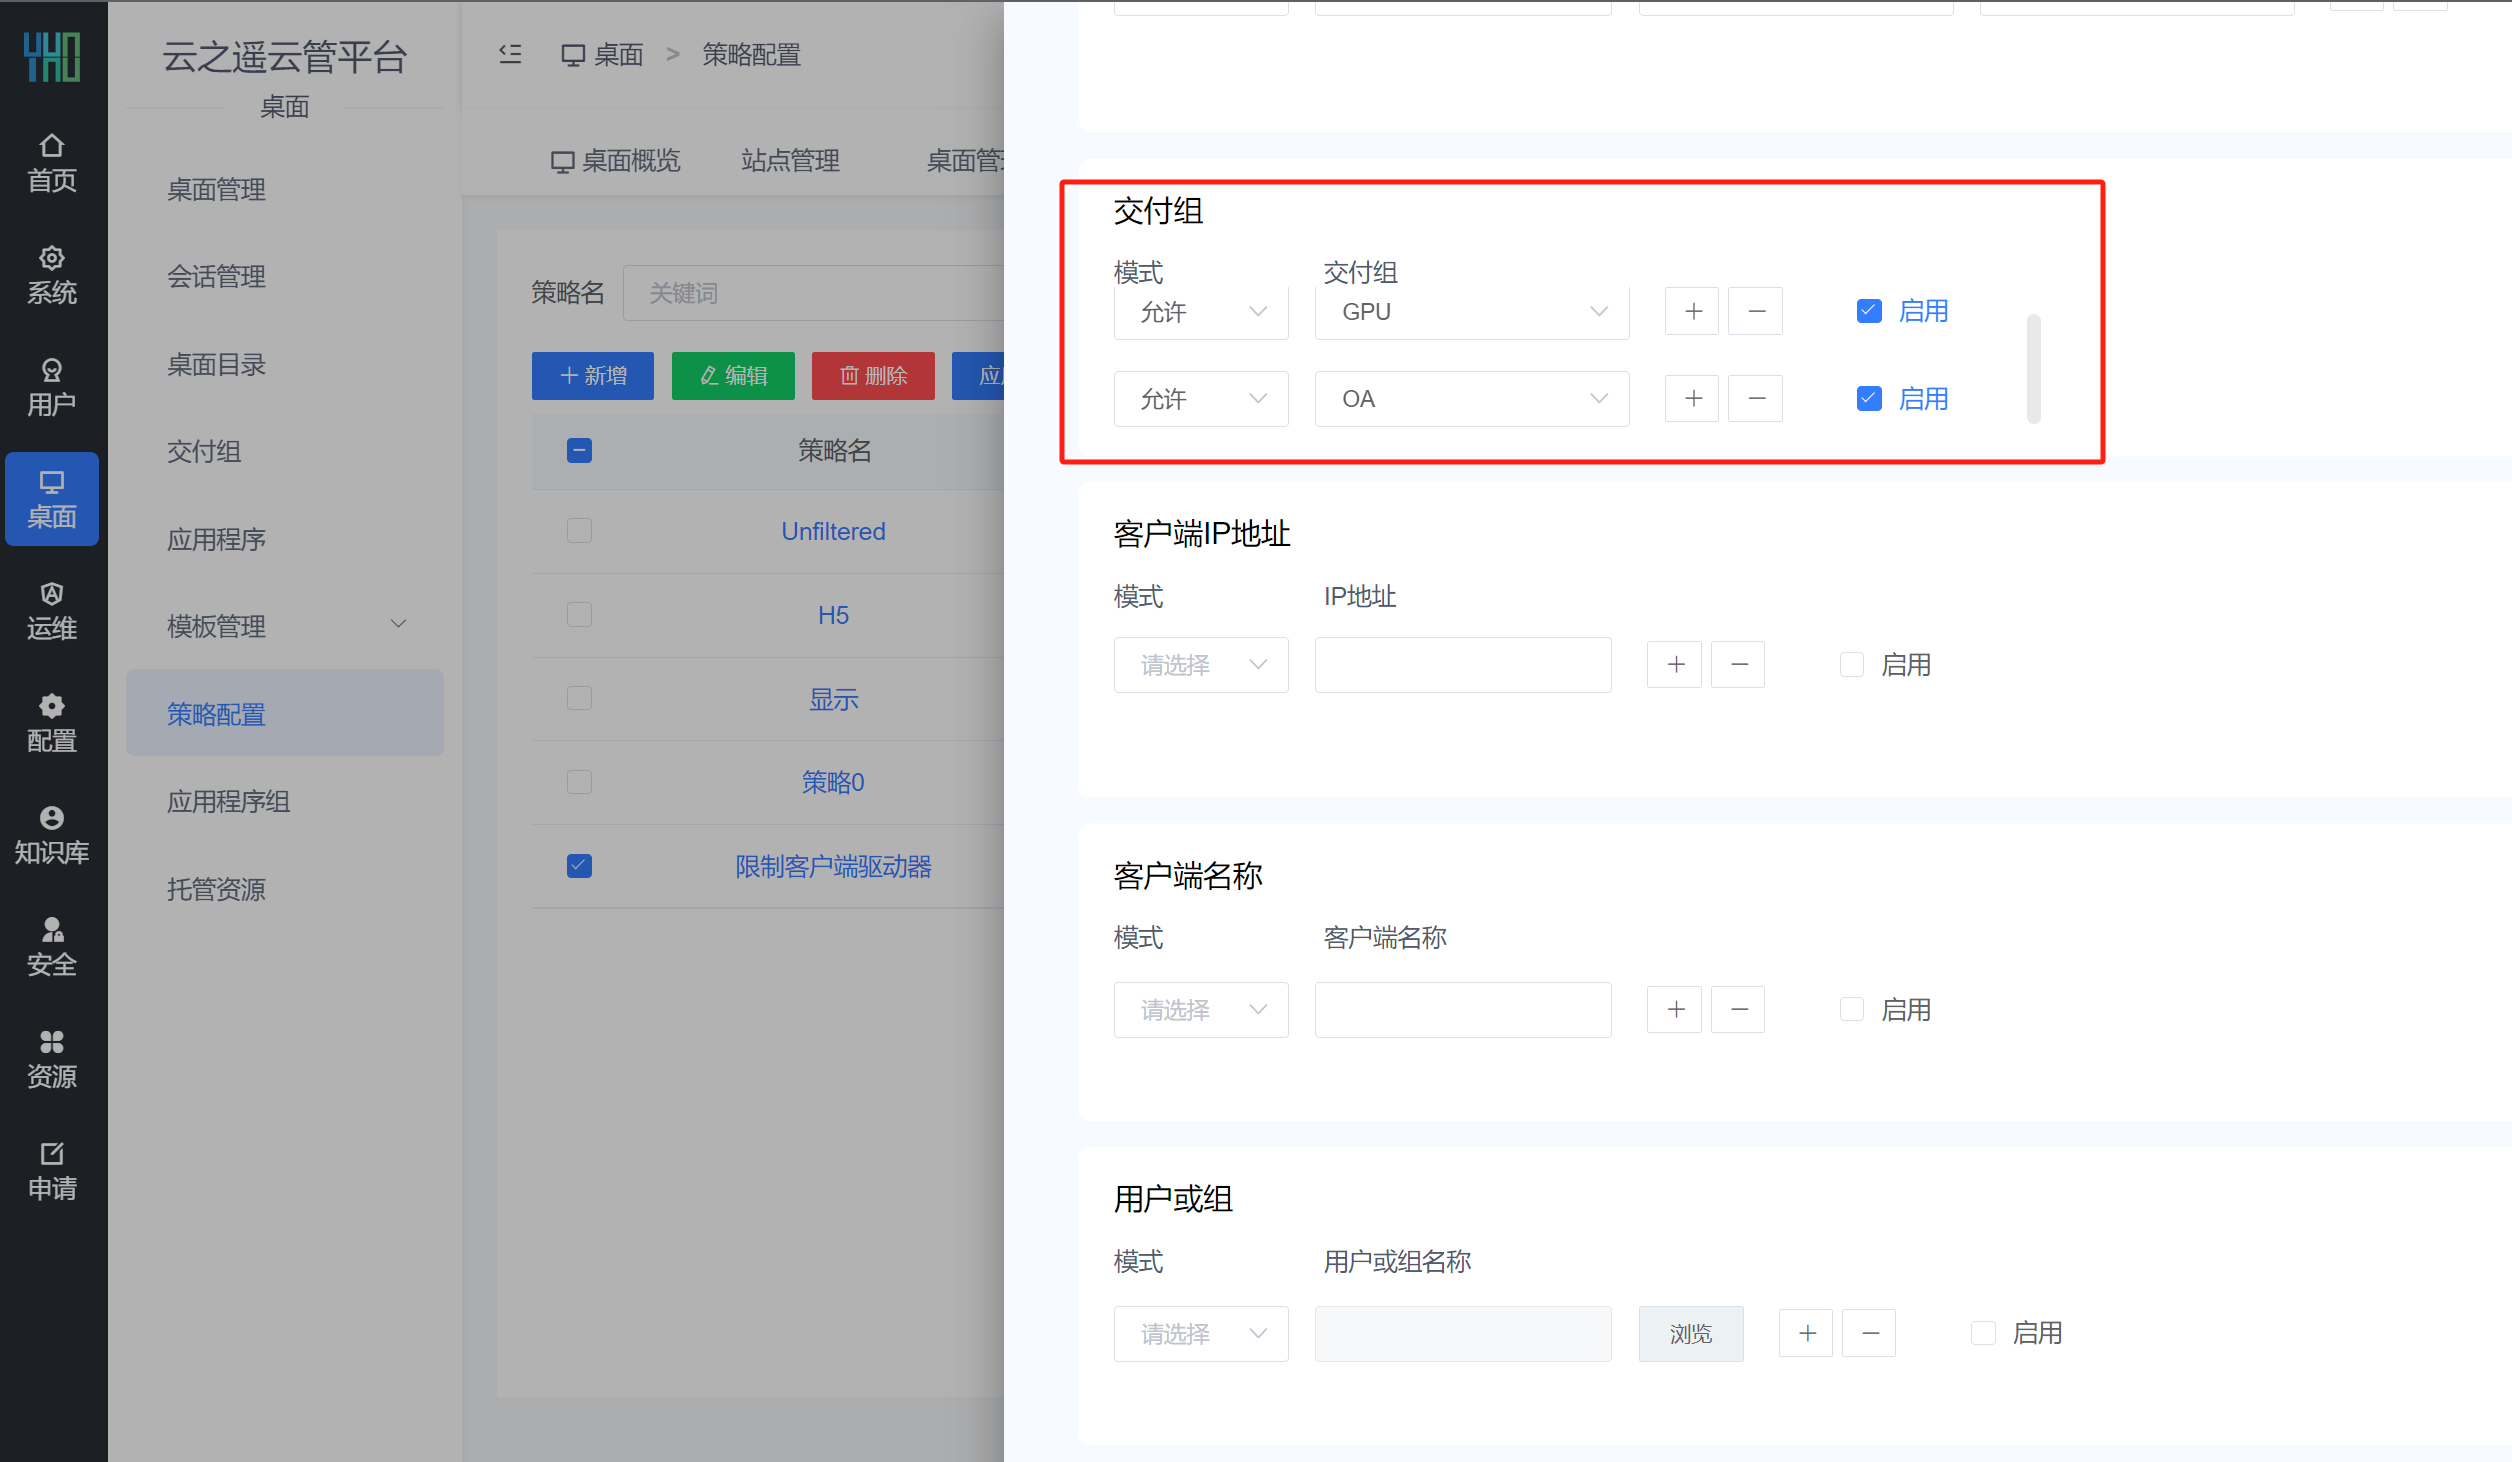
2、选择应用对象,配置允许应用此条策略的交付组
3、在客户端IP地址中,填写拒绝应用此条策略的客户端IP
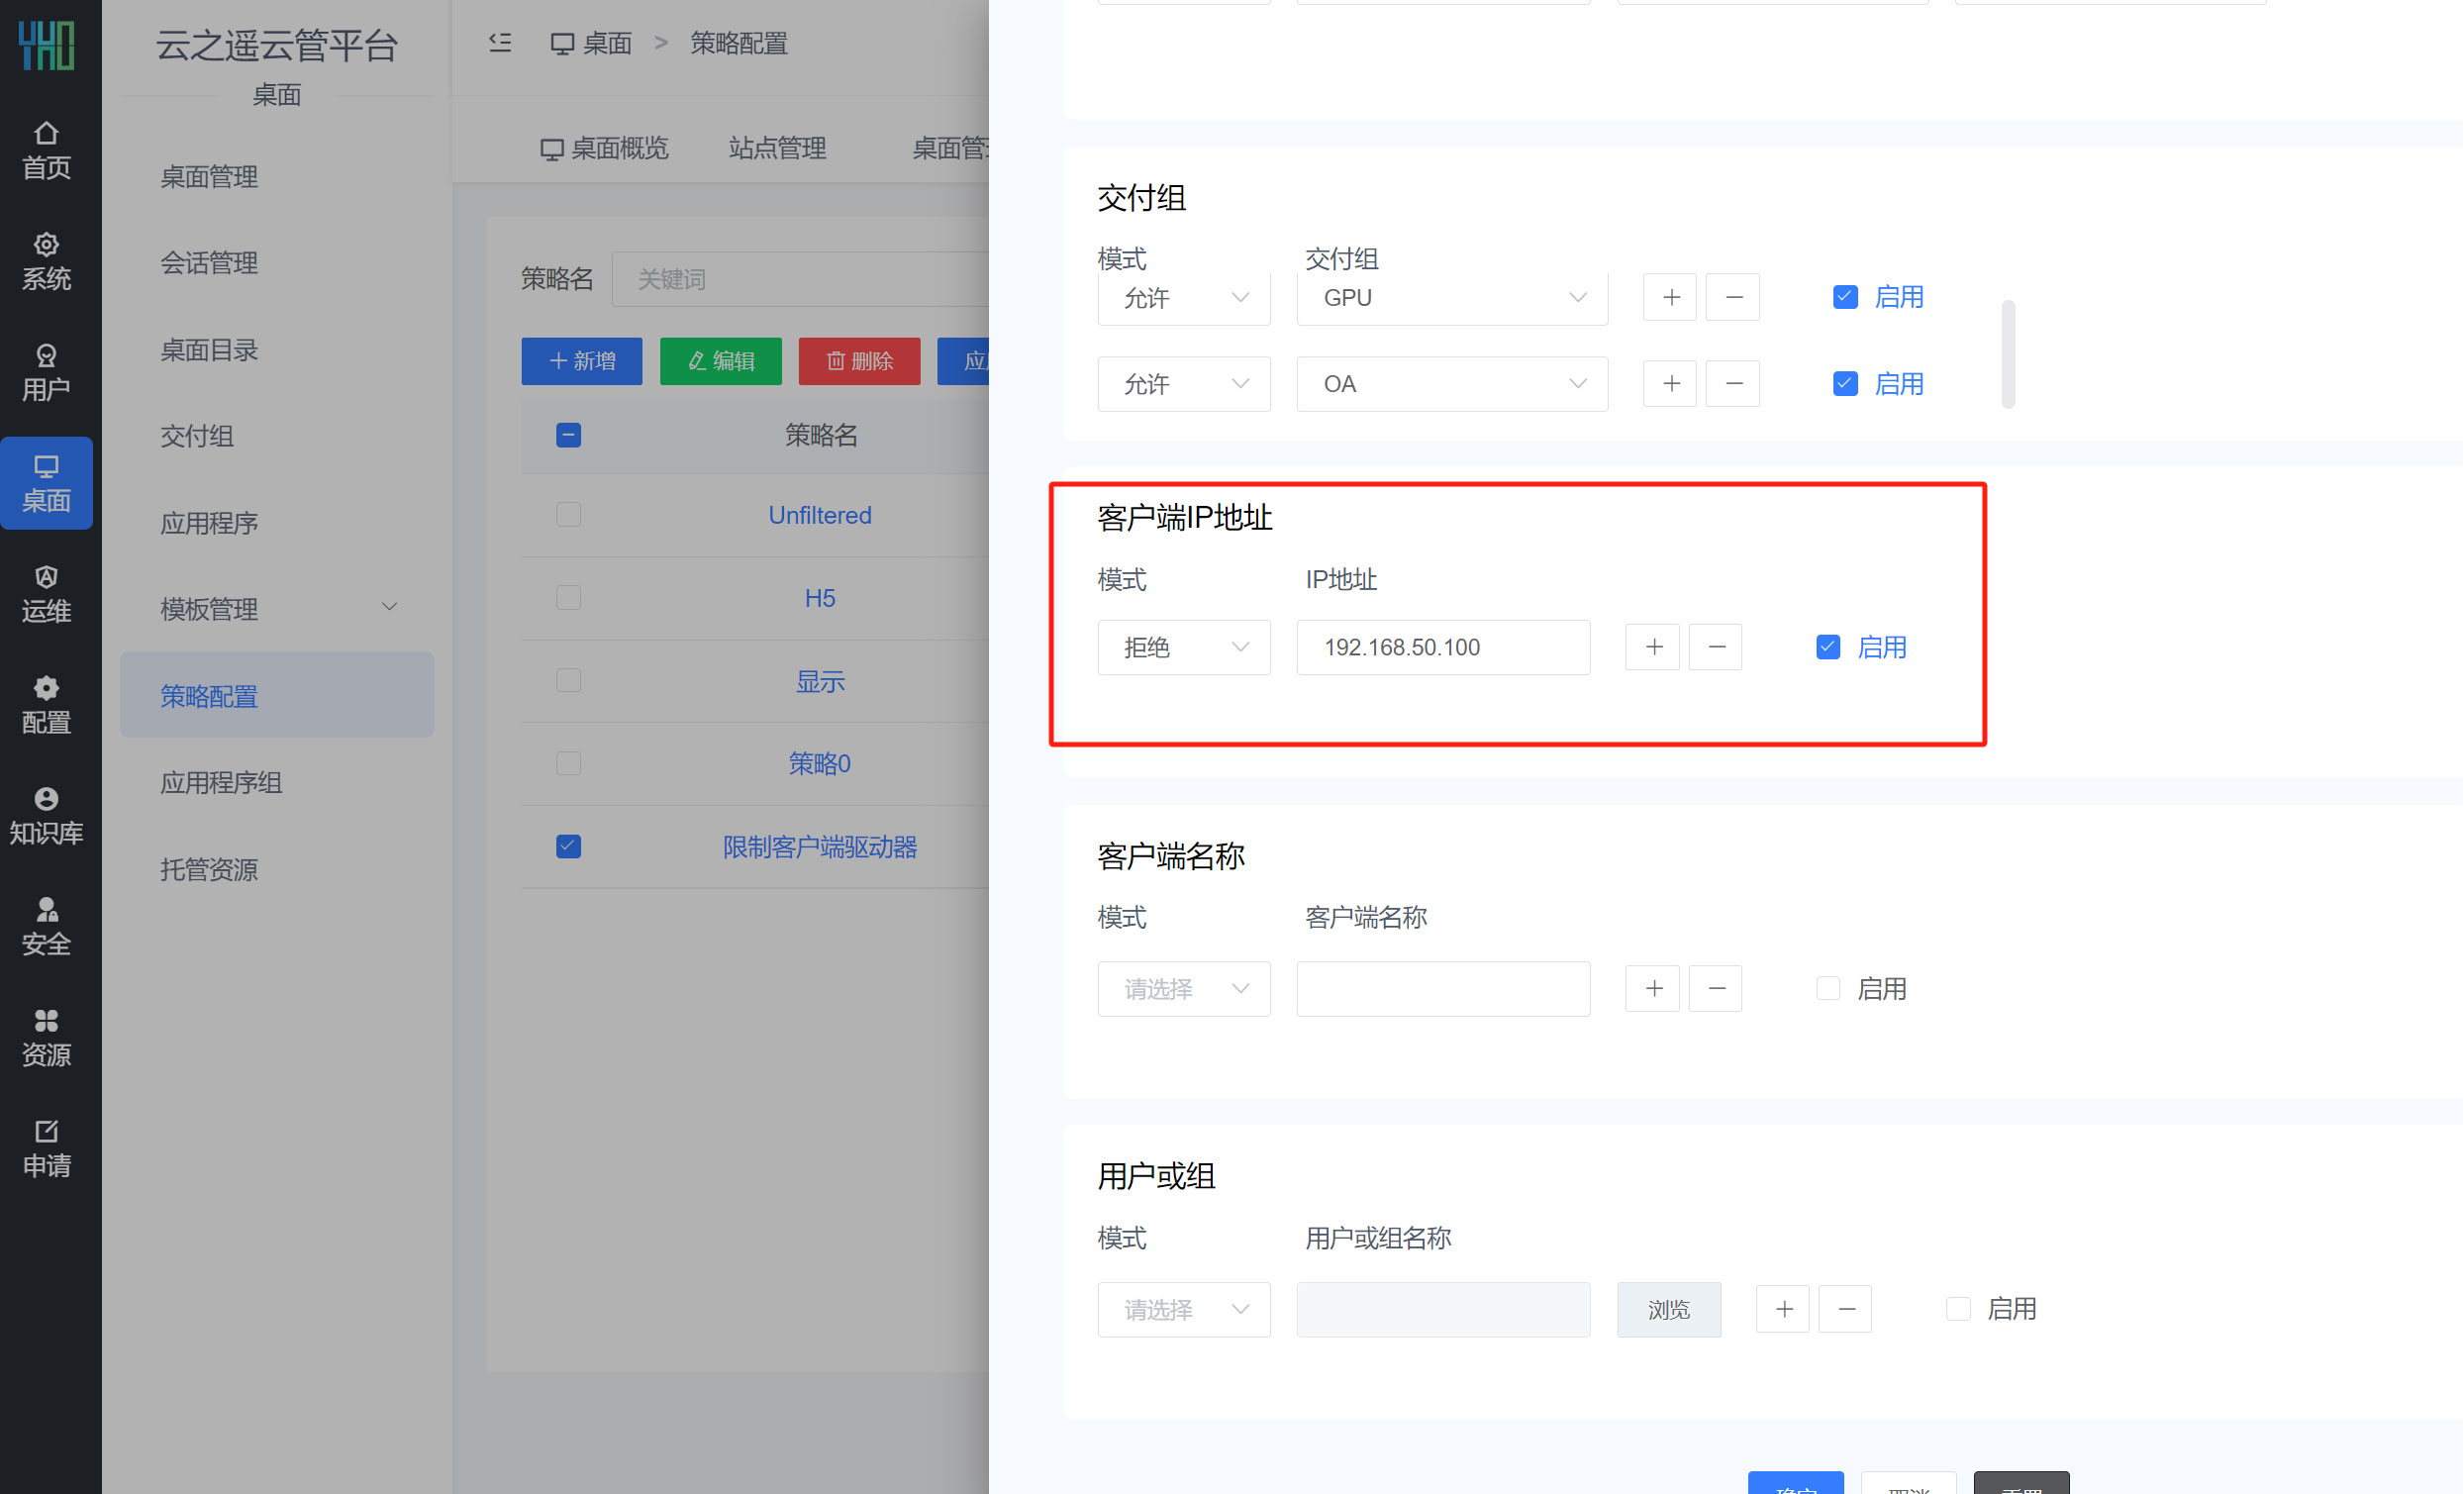
如此配置后,除指定IP地址的客户端以外,其他客户端登录云桌面后均无法访问本地客户端驱动器。
4、登录桌面验证可行性
如上分享是在条件受限的情况下的一个解决方案,让我回忆起了刚入行时一位前辈的话,做实施的就是要在现有的条件下给客户满意的答案,财大气粗什么都买的毕竟是少数,没有最优的方案只有最适合的方案。